
Статья 85 из 141
Гайды
Vaultwarden на VPS: свой менеджер паролей, совместимый с Bitwarden
Vaultwarden — лёгкий сервер, совместимый с приложениями Bitwarden. Вы ставите его на свой VPS и пользуетесь официальными клиентами Bitwarden для браузера, телефона и компьютера. Сервер занимает около 50–100 МБ памяти, поэтому подойдёт младший тариф.
Что понадобится
Заголовок раздела «Что понадобится»HTTPS обязателен. Клиенты Bitwarden шифруют данные в браузере, а браузер разрешает это только на защищённых страницах. По http:// веб-хранилище не откроется.
Docker Compose
Заголовок раздела «Docker Compose»mkdir -p /opt/vaultwarden && cd /opt/vaultwardennano docker-compose.ymlservices: vaultwarden: image: vaultwarden/server:latest restart: unless-stopped ports: - "127.0.0.1:8081:80" environment: DOMAIN: "https://vault.example.com" SIGNUPS_ALLOWED: "true" volumes: - ./vw-data:/datadocker compose up -dSIGNUPS_ALLOWED пока true, чтобы вы создали свой аккаунт. После этого регистрацию закроем.
Nginx и HTTPS
Заголовок раздела «Nginx и HTTPS»Конфиг /etc/nginx/sites-available/vaultwarden:
server {    listen 80;    server_name vault.example.com;
    client_max_body_size 128M;
location / { proxy_pass http://127.0.0.1:8081; proxy_http_version 1.1; proxy_set_header Upgrade $http_upgrade; proxy_set_header Connection "upgrade"; proxy_set_header Host $host; proxy_set_header X-Real-IP $remote_addr; proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for; proxy_set_header X-Forwarded-Proto $scheme; }}ln -s /etc/nginx/sites-available/vaultwarden /etc/nginx/sites-enabled/nginx -t && systemctl reload nginxcertbot --nginx -d vault.example.comЗаголовки Upgrade и Connection нужны для мгновенной синхронизации между устройствами. Подробнее: Nginx, Let’s Encrypt.
Создайте аккаунт и закройте регистрацию
Заголовок раздела «Создайте аккаунт и закройте регистрацию»- Откройте
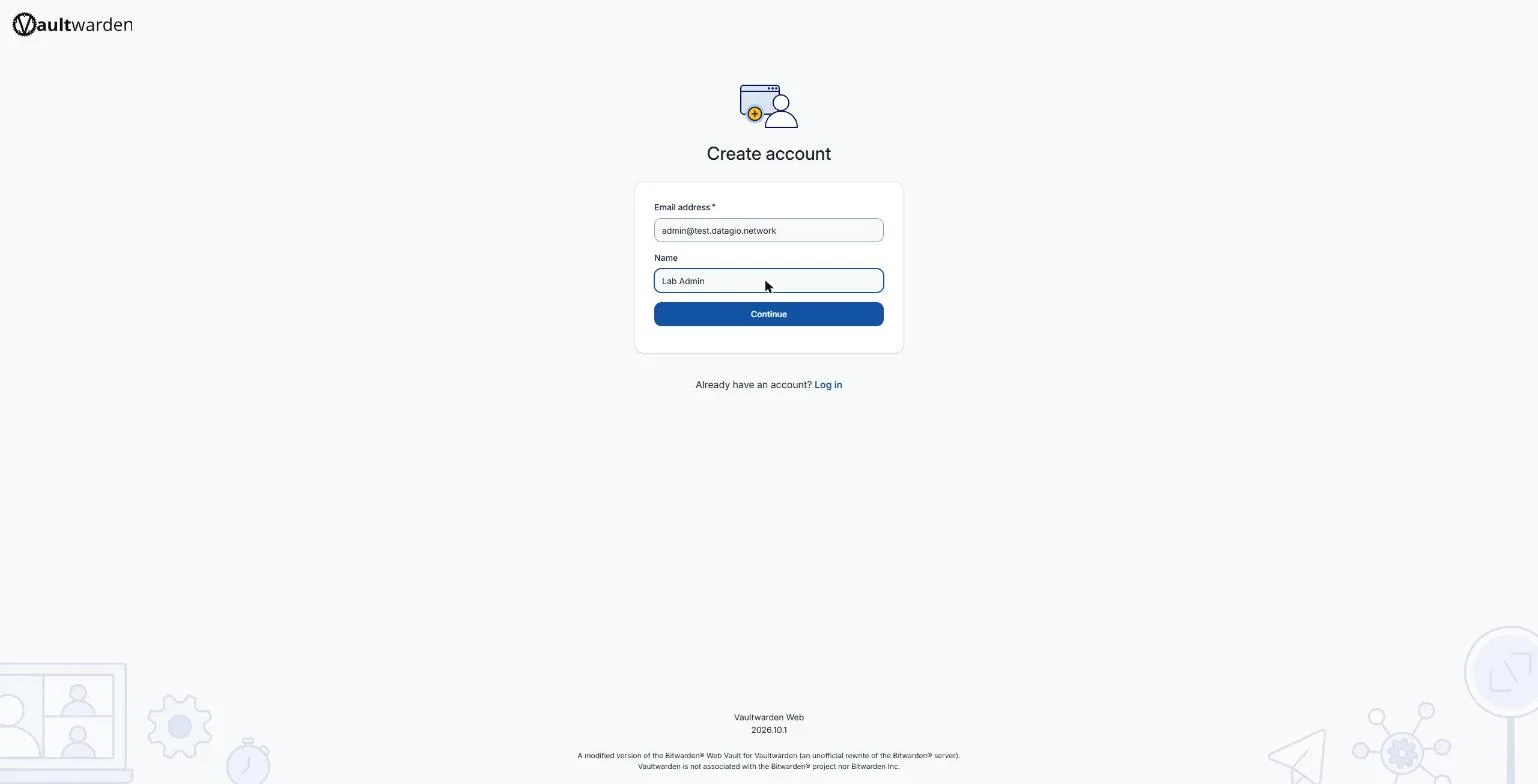
https://vault.example.com/#/signup. Веб-хранилище открывается на английском, язык можно сменить потом в настройках аккаунта. - Введите email и имя и нажмите Continue. Почтовый сервер для этого не нужен: Vaultwarden сразу перейдёт к паролю.
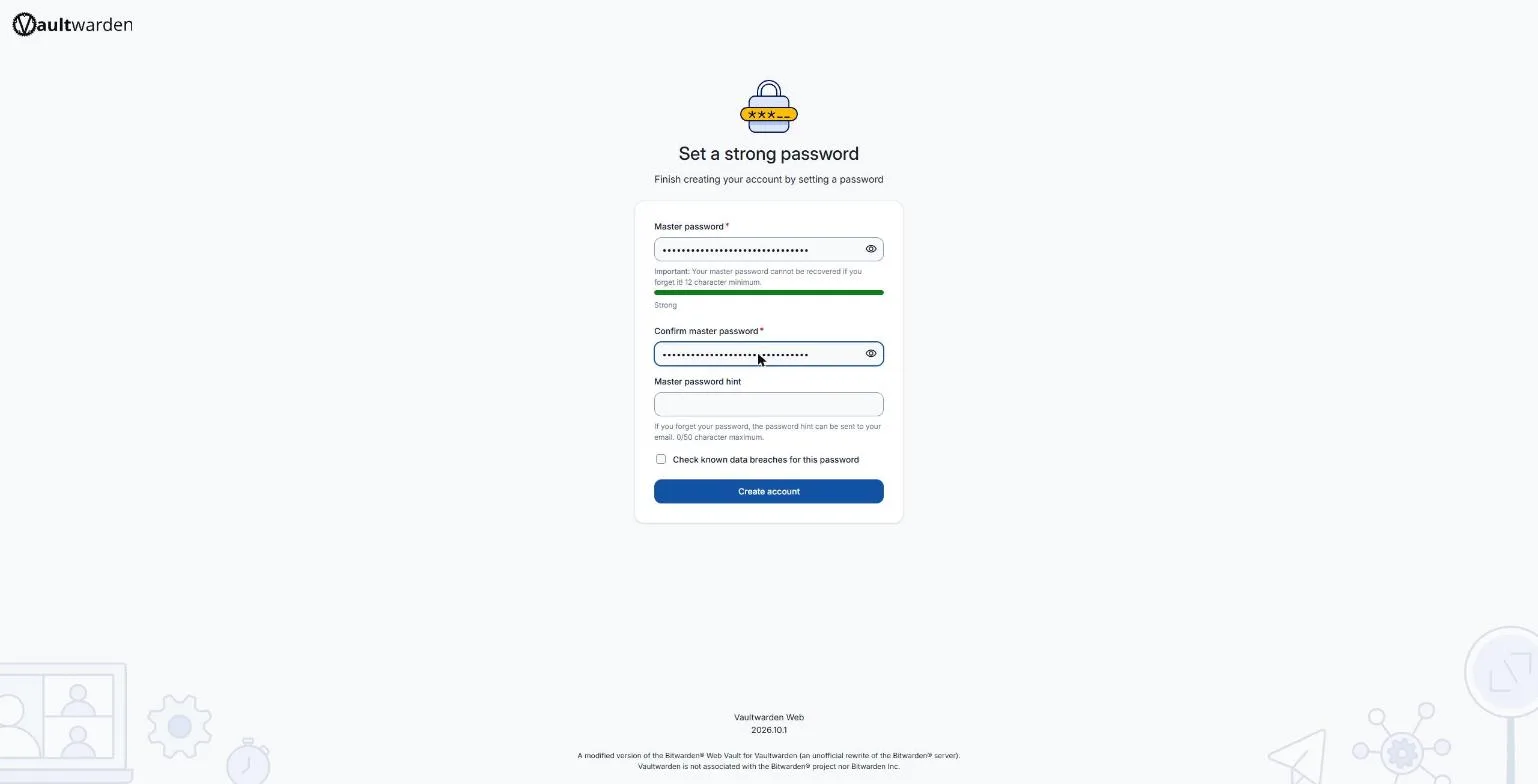
- Задайте мастер-пароль, не короче 12 символов. Его нельзя восстановить: сервер его не знает. Запишите его надёжно. Галочка Check known data breaches проверяет пароль по базе утечек Have I Been Pwned: в интернет уходит только начало хеша, но если вы не хотите никаких внешних запросов, снимите её.
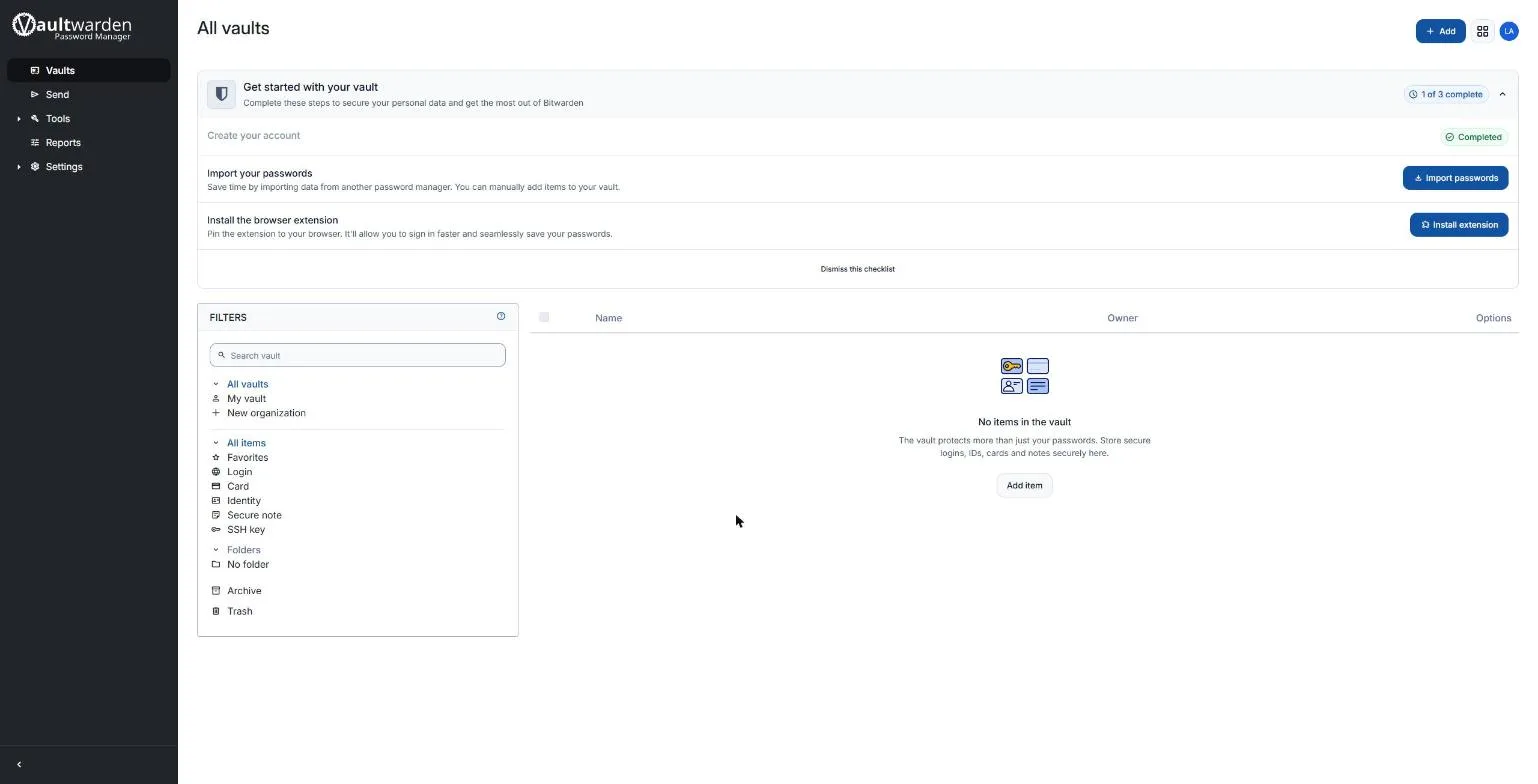
- Предложение установить расширение браузера можно пропустить: Add it later, затем Skip to web app. Откроется хранилище.
- Закройте регистрацию, иначе ваш сервер сможет использовать кто угодно:
SIGNUPS_ALLOWED: "false"docker compose up -dПроверено: после SIGNUPS_ALLOWED: "false" попытка регистрации возвращает ошибку, а уже созданные аккаунты продолжают работать.
Членов семьи или команды можно пригласить через организацию в веб-хранилище или через админ-панель.
Веб-хранилище Vaultwarden использует WebAssembly. Если оно открывается пустой белой страницей в очень старом браузере или на устройстве с урезанным процессором, обновите браузер или зайдите с другого устройства.
Админ-панель
Заголовок раздела «Админ-панель»Админ-панель по адресу /admin включается переменной ADMIN_TOKEN. Храните в ней не сам пароль, а его хеш:
docker run --rm -it vaultwarden/server /vaultwarden hashКоманда попросит пароль и выведет строку $argon2id$.... Добавьте её в environment. В YAML каждый знак $ нужно удвоить, иначе Docker Compose примет его за переменную:
ADMIN_TOKEN: "$$argon2id$$v=19$$m=65540,t=3,p=4$$..."Если админ-панель не нужна, не задавайте ADMIN_TOKEN вовсе: тогда /admin выключен.
Подключение клиентов
Заголовок раздела «Подключение клиентов»В приложении Bitwarden на экране входа выберите «Self-hosted» (собственный сервер) и укажите https://vault.example.com.
Всё хранилище лежит в /opt/vaultwarden/vw-data:
| Файл | Что это |
|---|---|
db.sqlite3 |
база с зашифрованными записями |
attachments/ |
вложения |
rsa_key* |
ключи сервера, без них все войдут заново |
config.json |
настройки из админ-панели |
Безопасная копия базы без остановки сервиса:
apt install -y sqlite3sqlite3 /opt/vaultwarden/vw-data/db.sqlite3 ".backup '/root/vw-db-$(date +%F).sqlite3'"tar -czf /root/vw-$(date +%F).tar.gz -C /opt/vaultwarden vw-dataХраните копии за пределами сервера: бэкапы. Записи в базе зашифрованы мастер-паролями пользователей, но ключи и вложения всё равно не стоит оставлять в открытом доступе.
- Включите двухфакторную аутентификацию в настройках аккаунта.
- Закройте лишние порты и оставьте только 22, 80 и 443: файрвол.
- Обновляйтесь:
docker compose pull && docker compose up -d. - Настройте fail2ban и вход по SSH-ключам.