
Статья 43 из 75
Гайды
WireGuard без панели
WireGuard на VPS — быстрый личный VPN. Установка сервера без панелей.
Почему WireGuard
Заголовок раздела «Почему WireGuard»WireGuard это самый быстрый и простой VPN-протокол. Сравнение с альтернативами:
| Параметр | WireGuard | OpenVPN | IPSec |
|---|---|---|---|
| Скорость | Максимальная | Средняя | Средняя |
| Код | ~4 000 строк | ~100 000 строк | ~400 000 строк |
| Шифрование | ChaCha20, Curve25519 | OpenSSL | Разное |
| Настройка | Простая | Сложная | Сложная |
| Встроен в ядро Linux | Да | Нет | Частично |
WireGuard работает на уровне ядра Linux, поэтому показывает скорость, близкую к максимальной пропускной способности канала.
Быстрая установка через скрипт (рекомендуется)
Заголовок раздела «Быстрая установка через скрипт (рекомендуется)»Самый простой способ: интерактивный скрипт, который всё настроит за вас:
curl -O https://raw.githubusercontent.com/angristan/wireguard-install/master/wireguard-install.shchmod +x wireguard-install.sh./wireguard-install.sh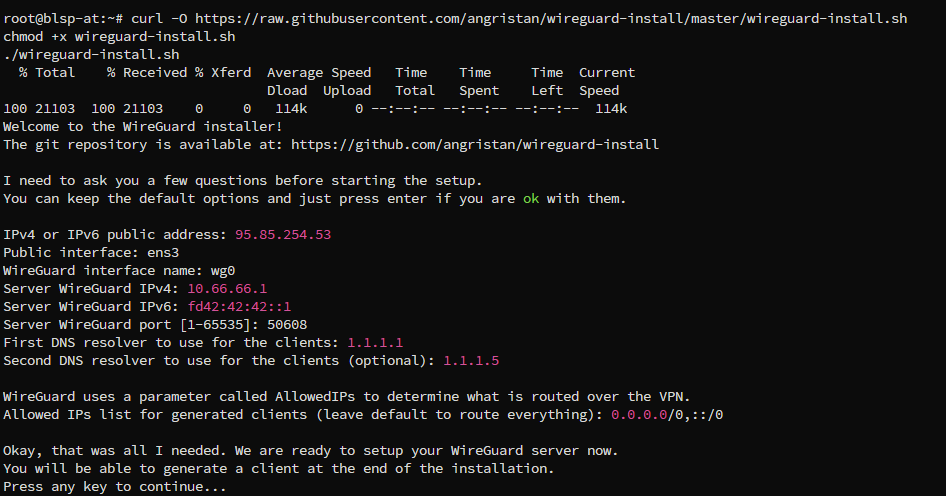
Скрипт спросит:
- IPv4-адрес сервера, подтвердите автоматически определённый
- Порт, можно оставить стандартный
51820или указать свой - DNS, рекомендуется
1.1.1.1(Cloudflare) или8.8.8.8(Google) - Имя клиента, название для первого подключения
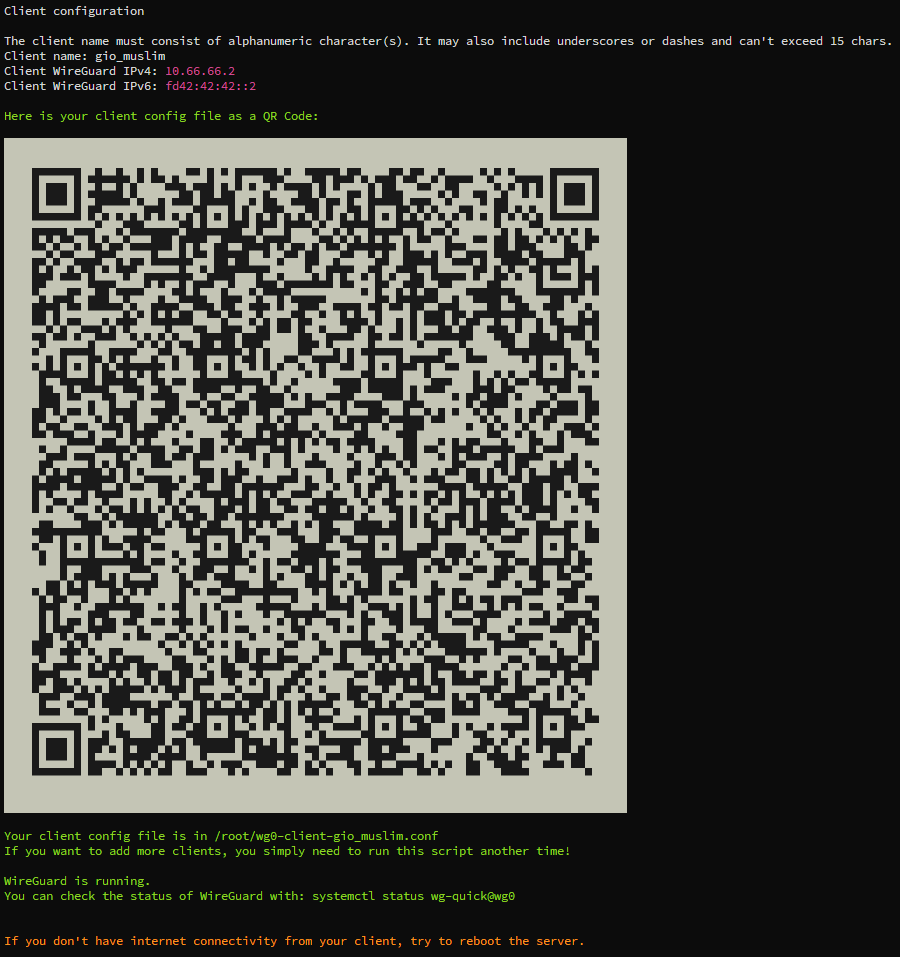
После завершения скрипт сгенерирует QR-код для подключения с телефона и конфигурационный файл.
Добавление новых клиентов
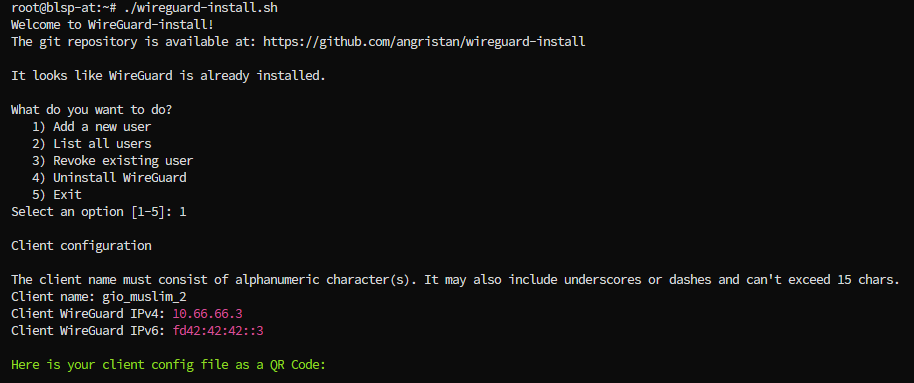
Заголовок раздела «Добавление новых клиентов»Запустите скрипт повторно:
./wireguard-install.shВыберите Add a new client и введите имя.
Ручная установка WireGuard
Заголовок раздела «Ручная установка WireGuard»Установка пакетов
Заголовок раздела «Установка пакетов»apt updateapt install wireguard -yГенерация ключей сервера
Заголовок раздела «Генерация ключей сервера»cd /etc/wireguardwg genkey | tee server_private.key | wg pubkey > server_public.keychmod 600 server_private.keyКонфигурация сервера
Заголовок раздела «Конфигурация сервера»Создайте /etc/wireguard/wg0.conf:
[Interface]Address = 10.0.0.1/24ListenPort = 51820PrivateKey = <содержимое server_private.key>PostUp = iptables -A FORWARD -i wg0 -j ACCEPT; iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADEPostDown = iptables -D FORWARD -i wg0 -j ACCEPT; iptables -t nat -D POSTROUTING -o eth0 -j MASQUERADE
[Peer]PublicKey = <публичный ключ клиента>AllowedIPs = 10.0.0.2/32
Включение IP-форвардинга
Заголовок раздела «Включение IP-форвардинга»echo "net.ipv4.ip_forward=1" >> /etc/sysctl.confsysctl -pЗапуск WireGuard
Заголовок раздела «Запуск WireGuard»systemctl enable wg-quick@wg0systemctl start wg-quick@wg0Открытие порта
Заголовок раздела «Открытие порта»ufw allow 51820/udpКонфигурация клиента
Заголовок раздела «Конфигурация клиента»Генерация ключей клиента
Заголовок раздела «Генерация ключей клиента»wg genkey | tee client_private.key | wg pubkey > client_public.keyФайл конфигурации клиента
Заголовок раздела «Файл конфигурации клиента»[Interface]Address = 10.0.0.2/24PrivateKey = <содержимое client_private.key>DNS = 1.1.1.1
[Peer]PublicKey = <содержимое server_public.key>Endpoint = <IP_сервера>:51820AllowedIPs = 0.0.0.0/0PersistentKeepalive = 25Клиенты для подключения
Заголовок раздела «Клиенты для подключения»| Платформа | Приложение |
|---|---|
| Windows | WireGuard (официальный) |
| macOS | WireGuard (App Store) |
| Linux | apt install wireguard |
| Android | WireGuard (Google Play) |
| iOS | WireGuard (App Store) |
Для подключения импортируйте конфигурационный файл или отсканируйте QR-код.
Полезные команды
Заголовок раздела «Полезные команды»# Статус WireGuardwg show
# Перезапускsystemctl restart wg-quick@wg0
# Остановкаsystemctl stop wg-quick@wg0
# Показать QR-код конфигурации клиентаqrencode -t ansiutf8 < /etc/wireguard/client.confWireGuard vs 3X-UI. Что выбрать
Заголовок раздела «WireGuard vs 3X-UI. Что выбрать»| WireGuard | 3X-UI (VLESS/VMess) | |
|---|---|---|
| Скорость | Максимальная | Чуть ниже |
| Обход DPI | Нет | Да (Reality) |
| Управление через веб | Нет | Да |
| Простота | Очень просто | Просто |
| Маскировка трафика | Нет | Да |
Итого: WireGuard берите, если нужна максимальная скорость и DPI не блокирует VPN. 3X-UI с VLESS+Reality, если нужен обход блокировок.
WireGuard использует фиксированный UDP-порт, который легко обнаруживается DPI. Для обхода блокировок в странах с жёсткой цензурой лучше использовать VLESS + Reality через 3X-UI.