
Статья 69 из 141
Гайды
Remnawave: установка панели и ноды на VPS через Docker Compose
Remnawave — панель управления прокси-серверами на Xray-core. Она подходит, когда серверов несколько и пользователей много: все ноды, пользователи и подписки собраны в одном интерфейсе. Для одного сервера на несколько человек проще 3x-ui. Сравнение панелей: 3x-ui, Marzban, Remnawave.
Как устроен Remnawave
Заголовок раздела «Как устроен Remnawave»| Компонент | Что делает | Где работает |
|---|---|---|
Панель (remnawave/backend) |
веб-интерфейс, API, база PostgreSQL и Valkey | отдельный VPS, за reverse proxy |
Нода (remnawave/node) |
запускает Xray и принимает подключения клиентов | на каждом сервере с VPN |
Страница подписки (remnawave/subscription-page) |
красивая страница подписки на отдельном домене | рядом с панелью, по желанию |
Панель сама трафик клиентов не обрабатывает. Она отправляет конфигурацию на ноды и собирает статистику. Документация не рекомендует ставить ноду на сервер с панелью.
Требования
Заголовок раздела «Требования»| Что | Панель | Нода |
|---|---|---|
| ОС | Ubuntu или Debian | Ubuntu или Debian |
| RAM | от 2 ГБ, лучше 4 ГБ | от 1 ГБ |
| vCPU | от 2, лучше 4 | от 1 |
| Диск | 20 ГБ | по месту под логи |
Ещё понадобятся:
- домен или поддомен для панели, например
panel.example.com, с A-записью на IP сервера (DNS); - Docker с плагином Compose.
Панель работает только через reverse proxy и только в корне домена или поддомена. Путь вида example.com/panel не поддерживается, проброс порта через SSH тоже.
Установка панели
Заголовок раздела «Установка панели»Docker ставится официальным скриптом:
curl -fsSL https://get.docker.com | shСкачайте docker-compose.yml и шаблон .env из репозитория:
mkdir /opt/remnawave && cd /opt/remnawavecurl -o docker-compose.yml https://raw.githubusercontent.com/remnawave/backend/refs/heads/main/docker-compose-prod.ymlcurl -o .env https://raw.githubusercontent.com/remnawave/backend/refs/heads/main/.env.sampleСгенерируйте секреты. В шаблоне стоят значения по умолчанию, оставлять их нельзя:
sed -i "s/^APP_SECRET=.*/APP_SECRET=$(openssl rand -hex 64)/" .env && sed -i "s/^METRICS_PASS=.*/METRICS_PASS=$(openssl rand -hex 64)/" .env && sed -i "s/^WEBHOOK_SECRET_HEADER=.*/WEBHOOK_SECRET_HEADER=$(openssl rand -hex 64)/" .envСмените пароль PostgreSQL. Команда меняет его сразу в POSTGRES_PASSWORD и в DATABASE_URL:
pw=$(openssl rand -hex 24) && sed -i "s/^POSTGRES_PASSWORD=.*/POSTGRES_PASSWORD=$pw/" .env && sed -i "s|^\(DATABASE_URL=\"postgresql://postgres:\)[^\@]*\(@.*\)|\1$pw\2|" .envОткройте .env (nano .env) и укажите домены:
FRONT_END_DOMAIN=panel.example.comSUB_PUBLIC_DOMAIN=panel.example.com/api/sub| Переменная | Зачем |
|---|---|
FRONT_END_DOMAIN |
домен панели для заголовков CORS |
SUB_PUBLIC_DOMAIN |
адрес ссылок подписки, без https:// и без / в конце |
PANEL_DOMAIN |
необязательно, для ссылок в уведомлениях Telegram |
APP_SECRET |
секрет для входа в панель, храните вместе с бэкапом |
Запустите:
docker compose up -d && docker compose logs -f -tВ docker-compose.yml порты уже привязаны к 127.0.0.1: панель слушает 127.0.0.1:3000, база 127.0.0.1:6767. Снаружи они недоступны, так и должно остаться. Выйти из логов: Ctrl+C.
HTTPS через Caddy
Заголовок раздела «HTTPS через Caddy»Caddy сам получит сертификат Let’s Encrypt. Он работает в Docker и подключается к сети remnawave-network, которую создала панель.
mkdir -p /opt/remnawave/caddy && cd /opt/remnawave/caddynano Caddyfilehttps://panel.example.com { encode reverse_proxy * http://remnawave:3000}
:443 { tls internal respond 204}Второй блок отвечает пустым ответом на запросы без вашего домена, например на сканирование по IP.
nano docker-compose.yml:
services:  caddy:    image: caddy:2.9    container_name: 'caddy'    hostname: caddy    restart: always    ports:      - '0.0.0.0:443:443'      - '0.0.0.0:80:80'    networks:      - remnawave-network    volumes:      - ./Caddyfile:/etc/caddy/Caddyfile      - caddy-ssl-data:/data
networks:  remnawave-network:    name: remnawave-network    driver: bridge    external: true
volumes: caddy-ssl-data: driver: local external: false name: caddy-ssl-datadocker compose up -d && docker compose logs -f -tПорты 80 и 443 должны быть открыты (файрвол). Официальная документация описывает также Nginx, Traefik и Angie. Если на сервере уже есть Nginx с certbot, проксируйте домен на http://127.0.0.1:3000 с заголовками Upgrade и Connection.
Первый администратор
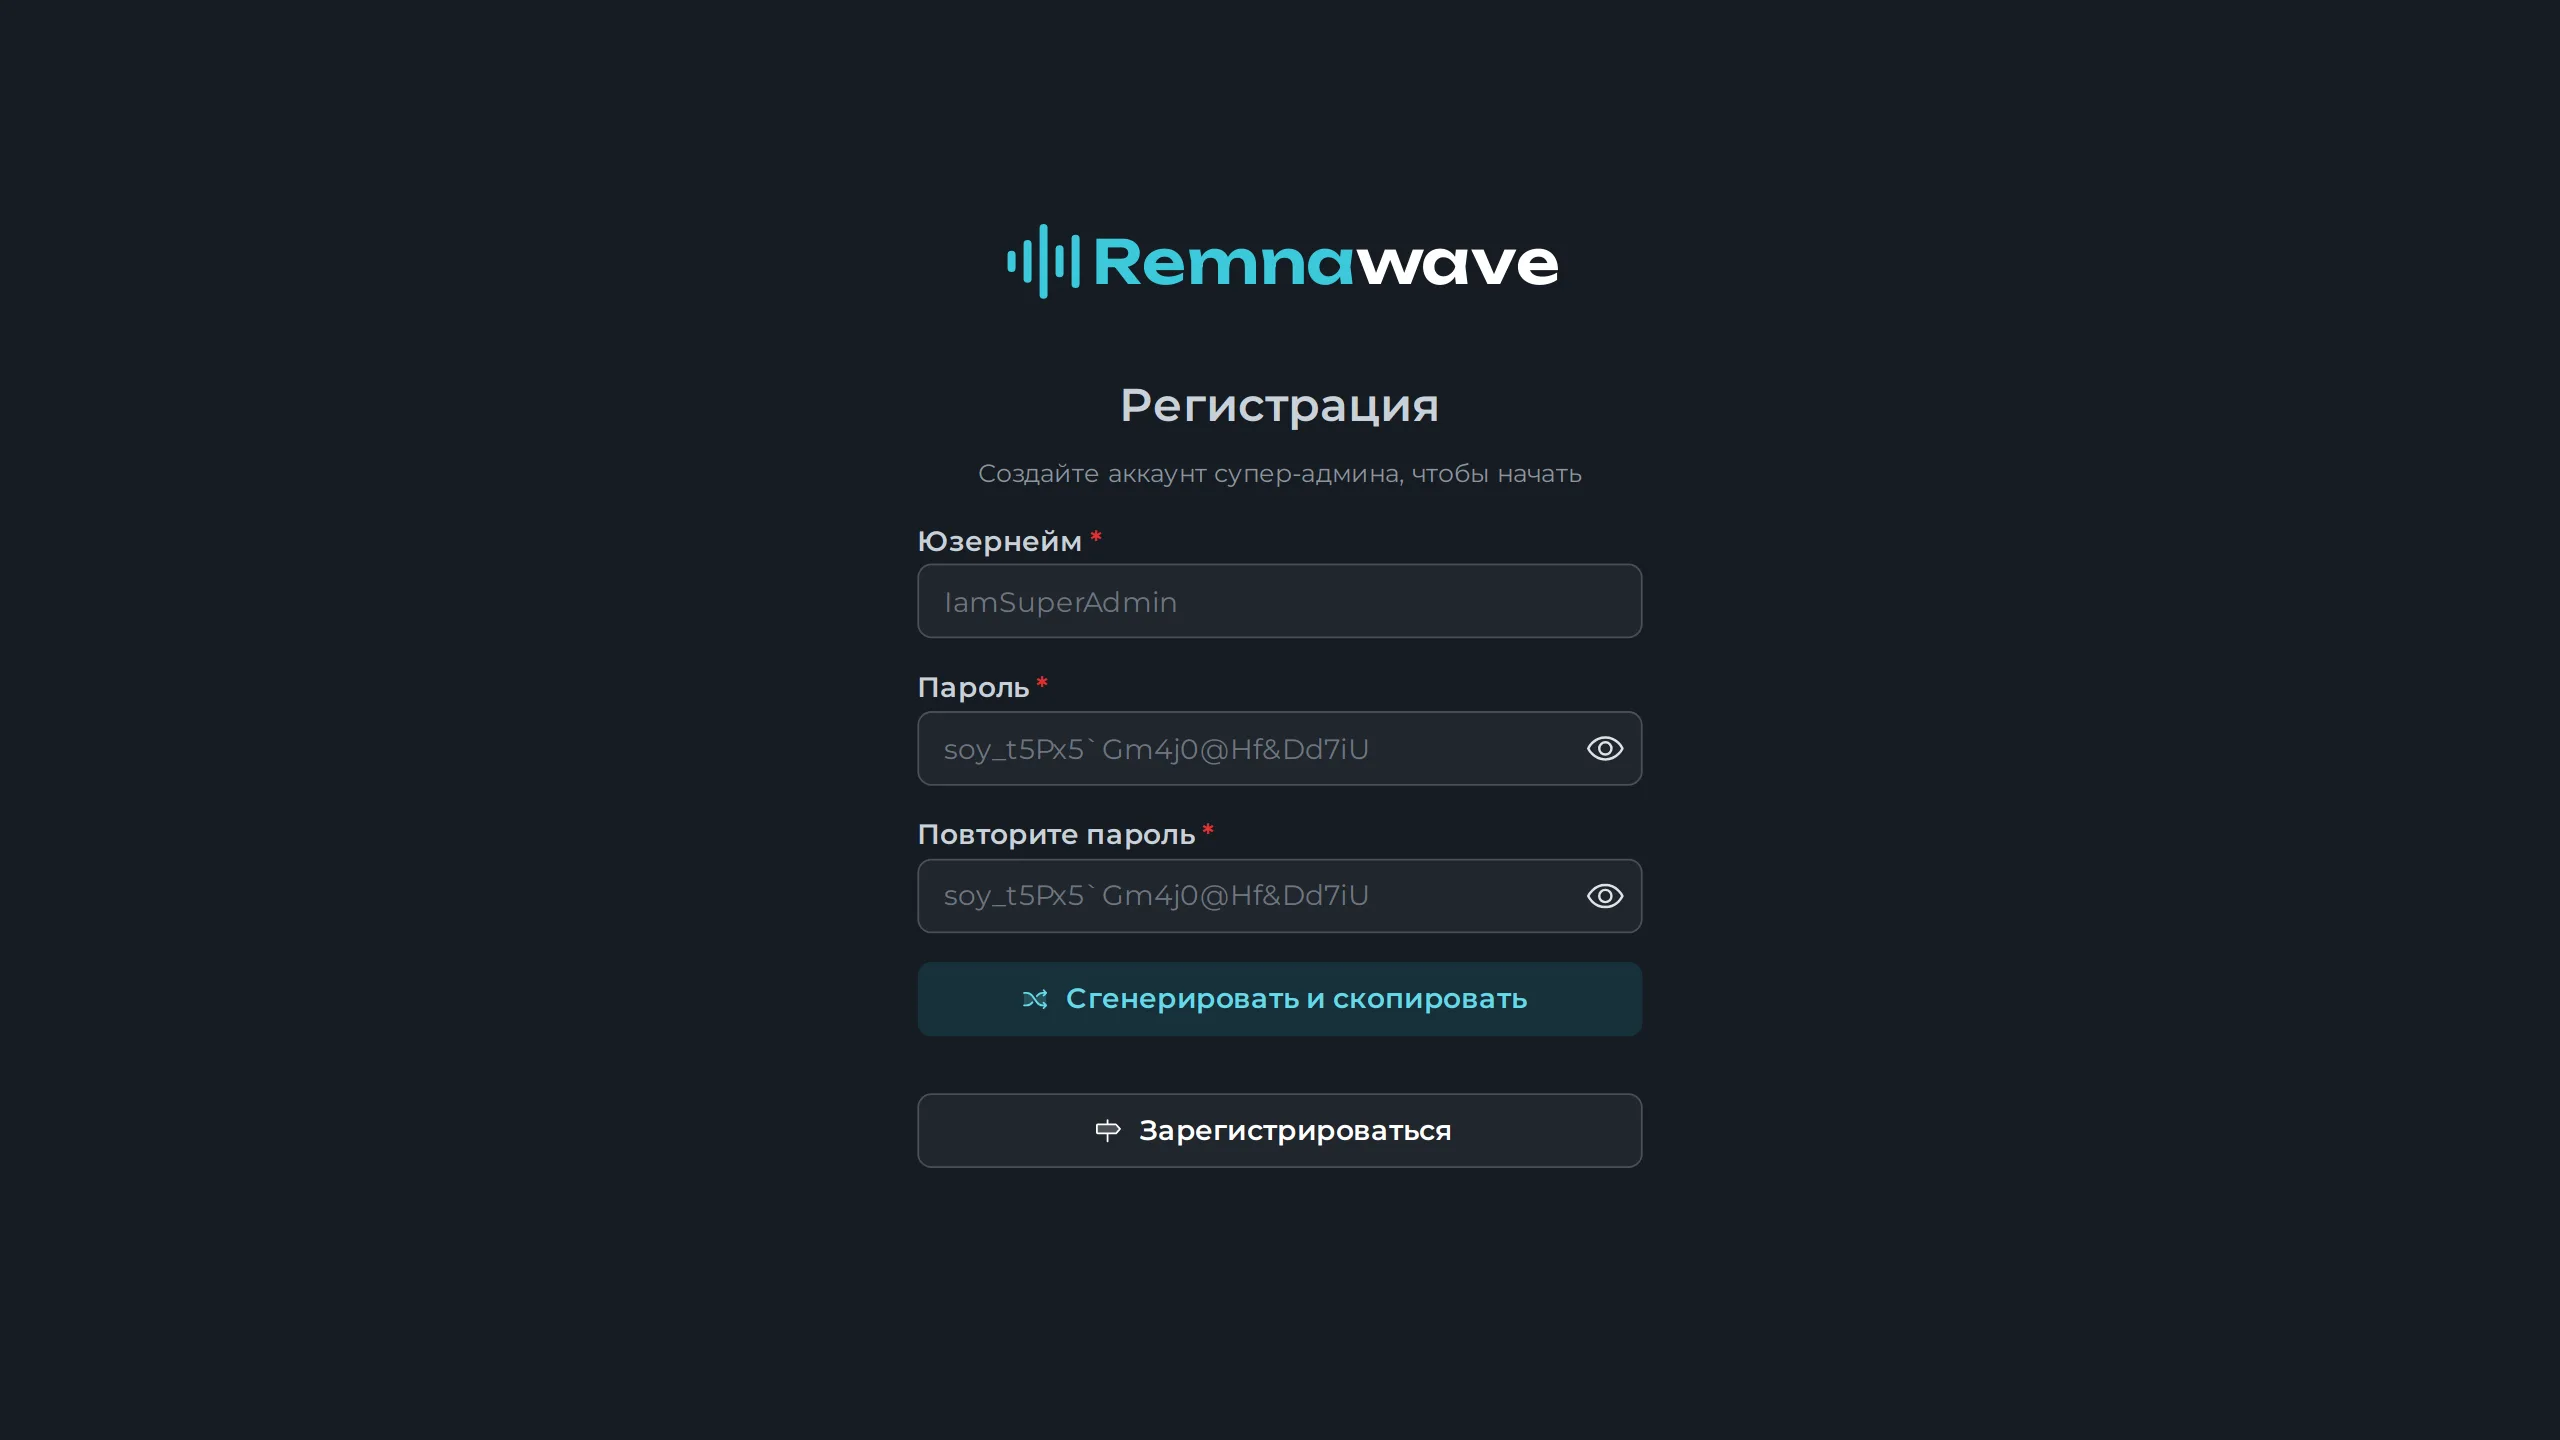
Заголовок раздела «Первый администратор»Откройте https://panel.example.com. Первый зарегистрированный пользователь становится суперадмином. Зарегистрируйтесь сразу после запуска, пока этого не сделал кто-то другой. Кнопка Generate & copy создаст надёжный пароль.
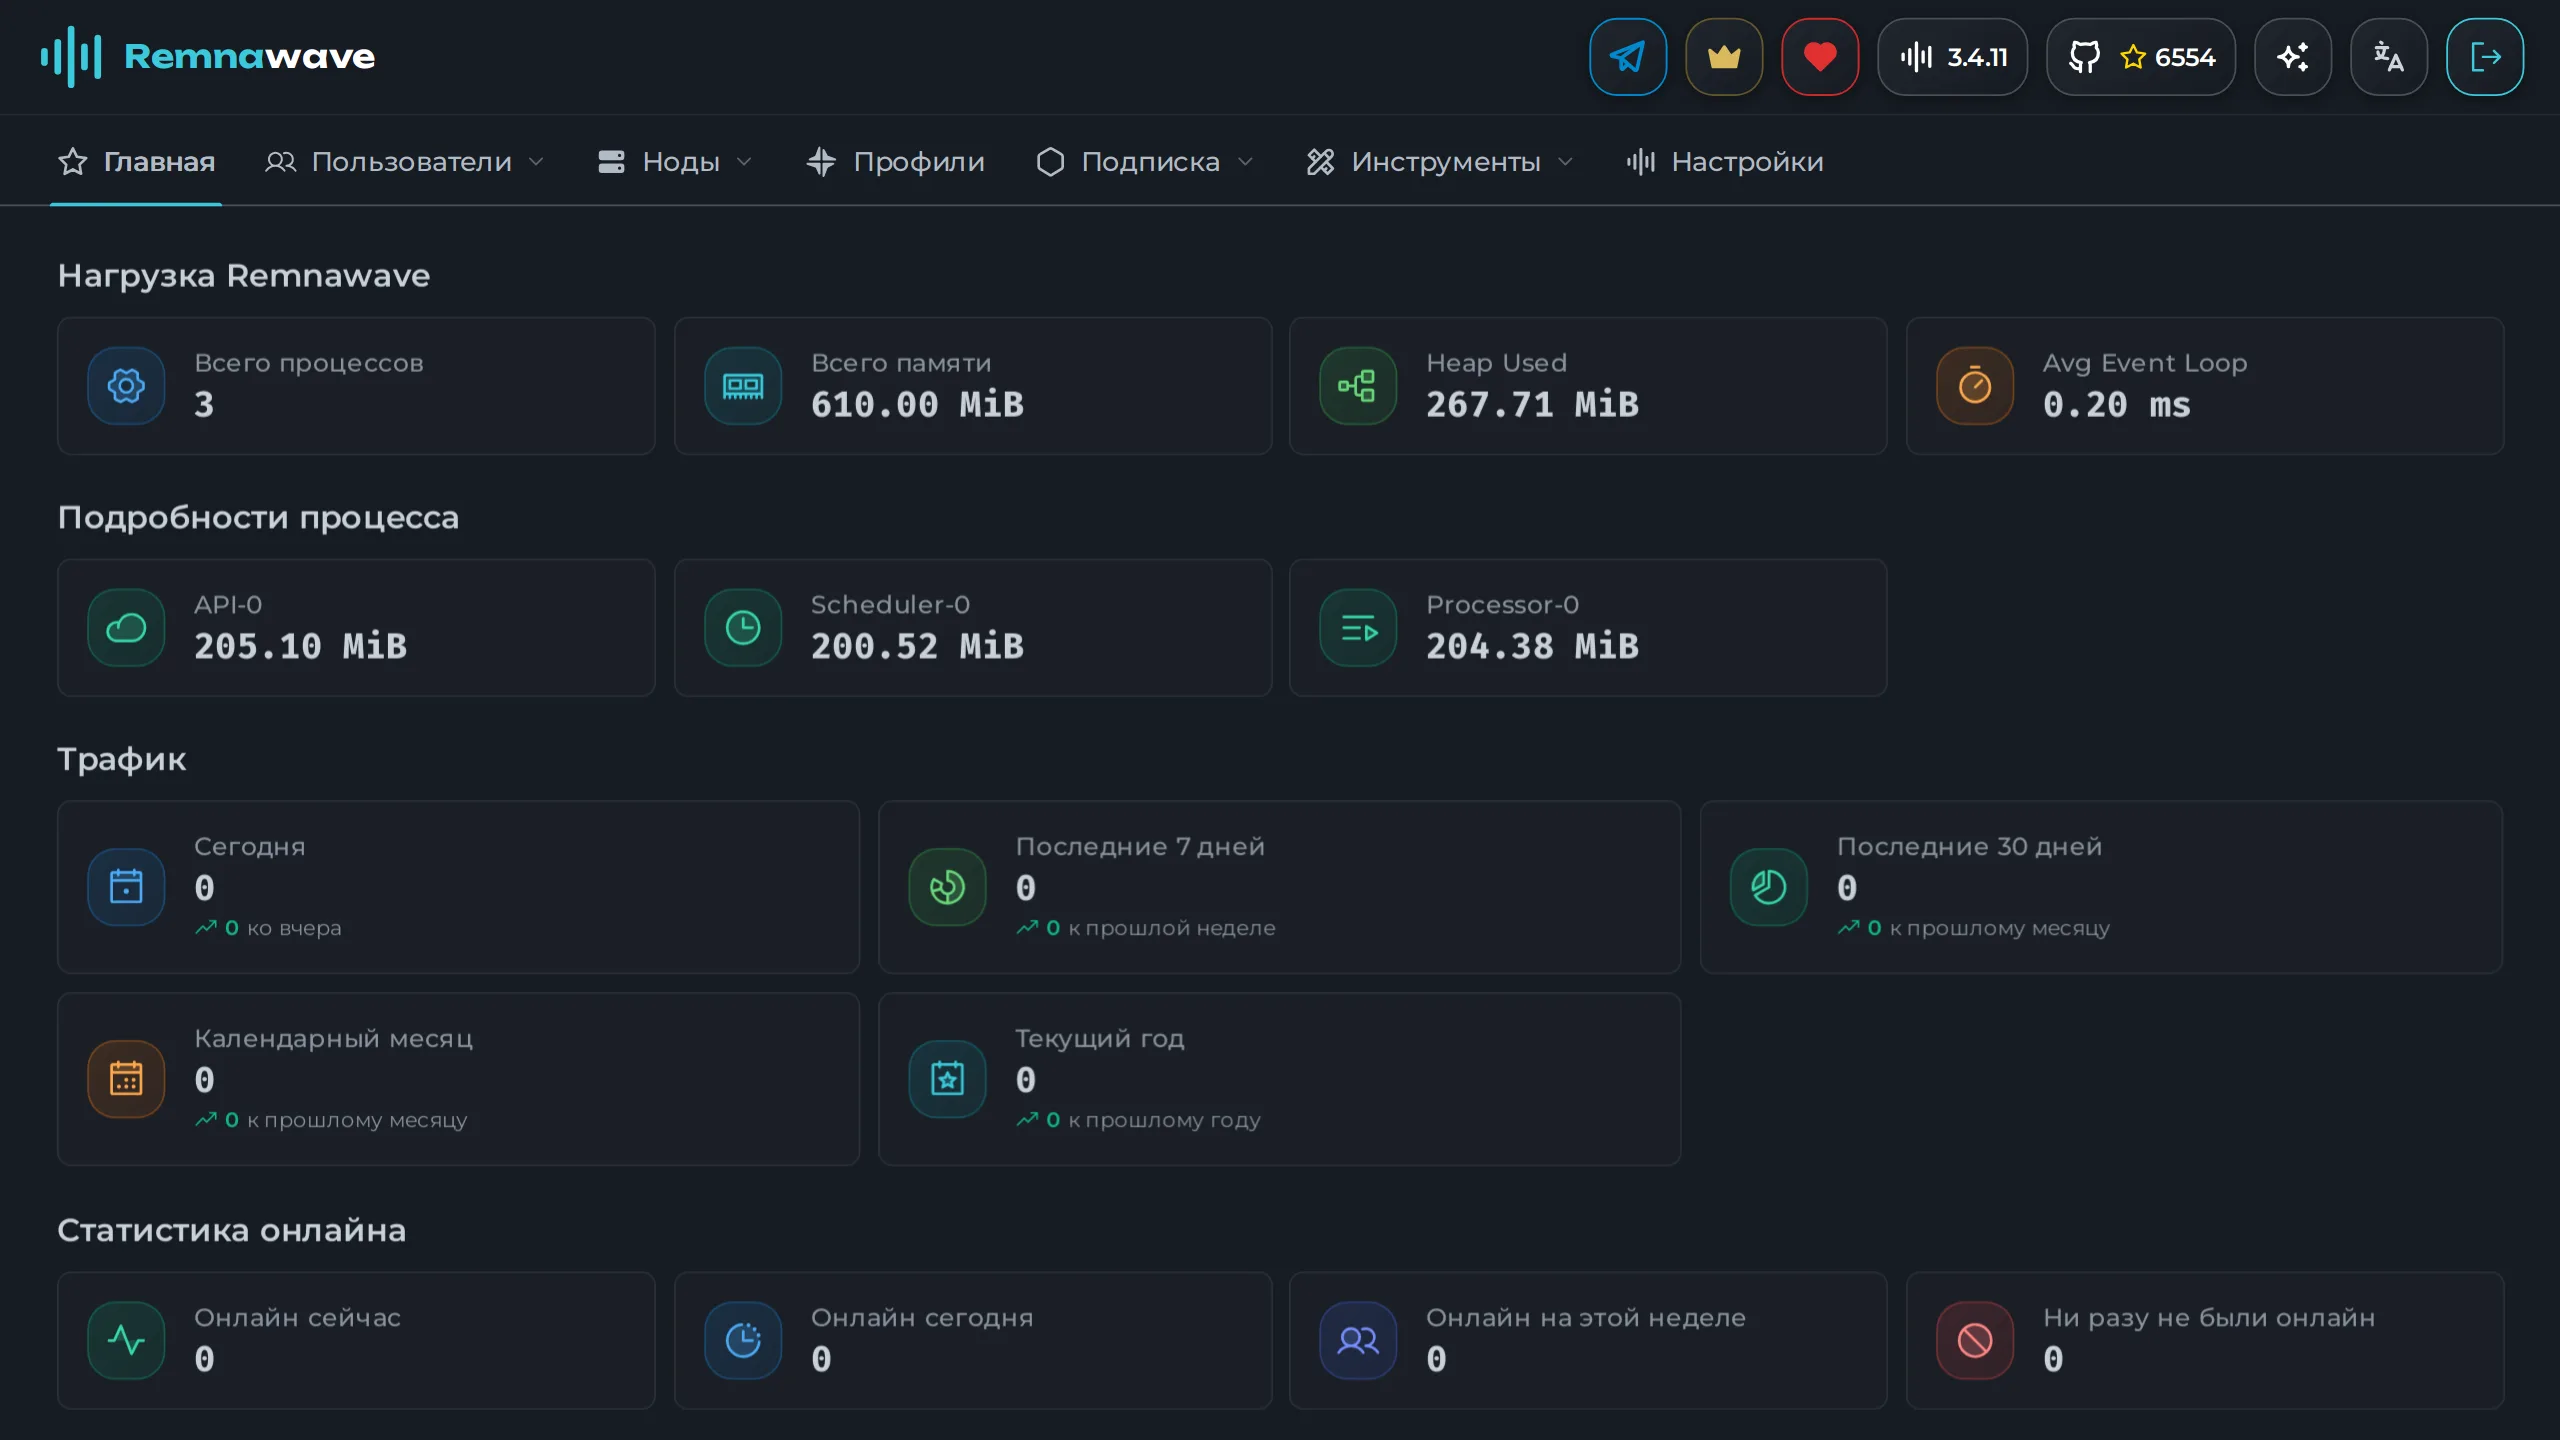
После первого входа панель покажет отказ от ответственности: Remnawave распространяется «как есть», а за использование отвечает владелец сервера. Нажмите Понимаю и принимаю. Интерфейс сам переключится на русский, если он выбран в браузере. Язык меняется кнопкой в правом верхнем углу.
Если пароль потерян, используйте Rescue CLI:
docker exec -it remnawave cliВ меню есть сброс суперадмина. После него панель снова предложит создать администратора.
Добавление ноды
Заголовок раздела «Добавление ноды»Лучше ставить ноду на отдельный VPS. Если ставите на сервер с панелью, учтите: порт 443 уже занят Caddy, и inbound Xray придётся вешать на другой порт.
- На сервере ноды установите Docker и создайте каталог:
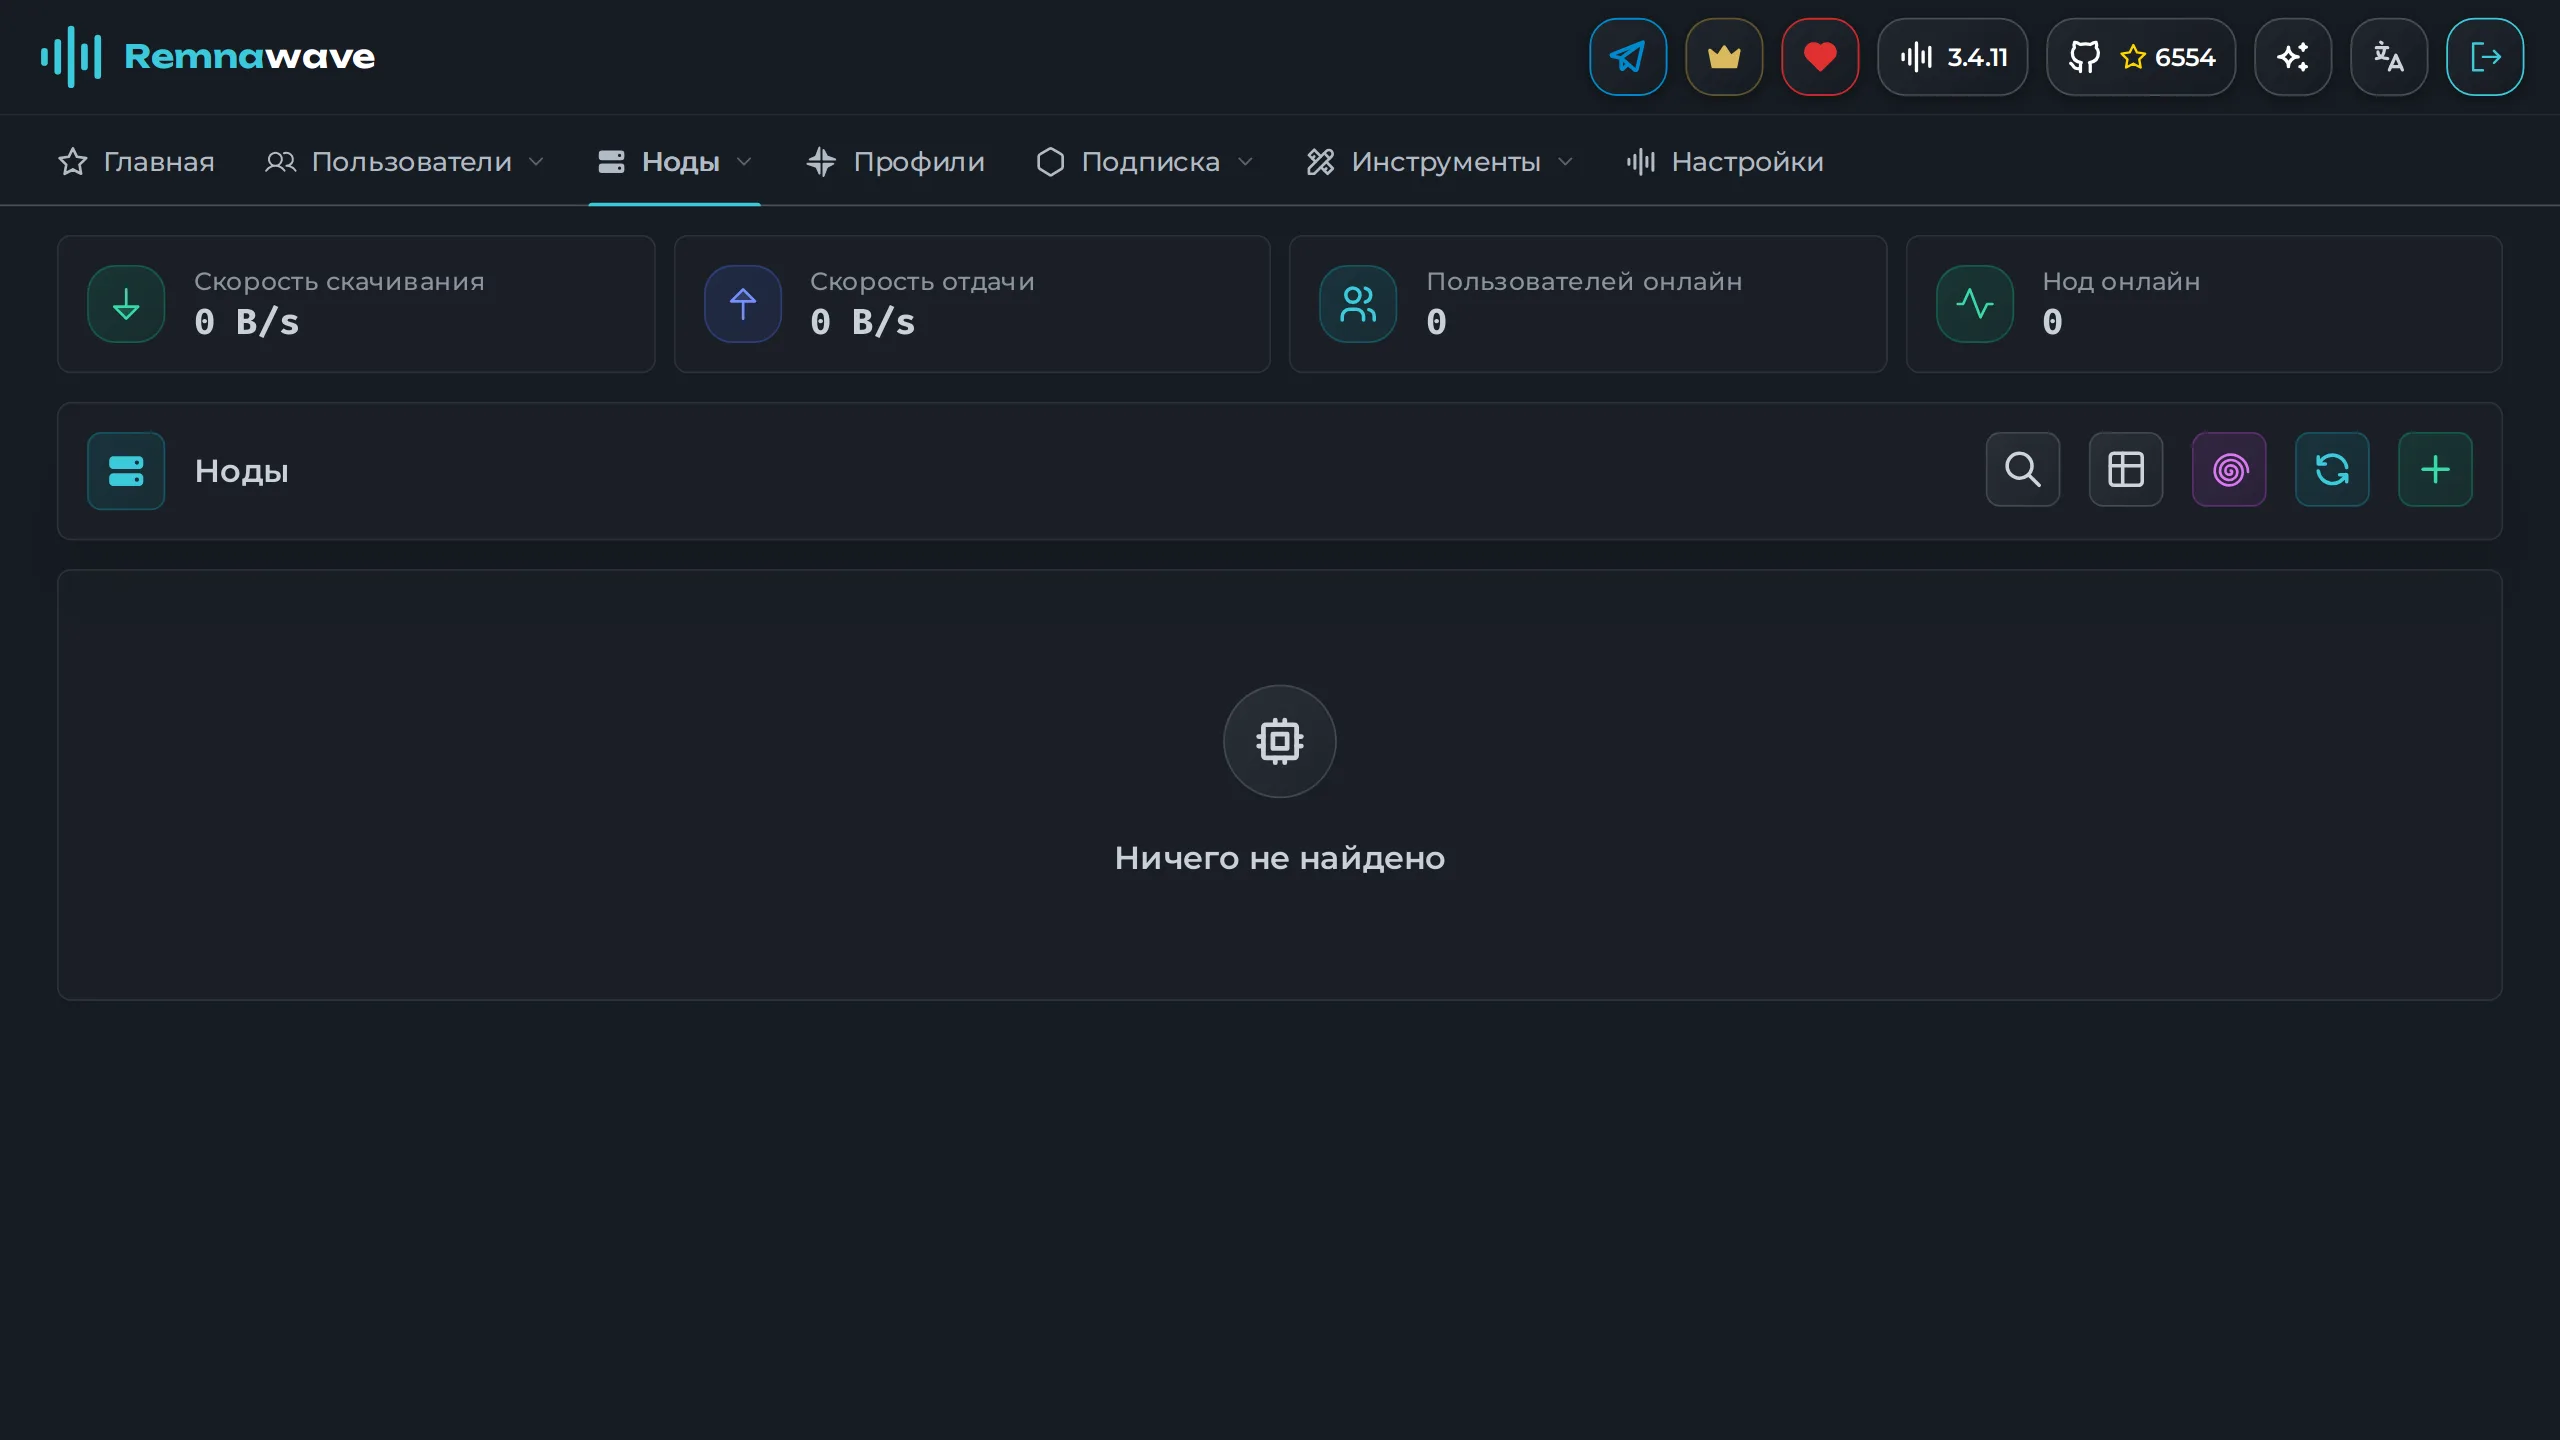
curl -fsSL https://get.docker.com | shmkdir /opt/remnanode && cd /opt/remnanode- В панели откройте раздел Ноды и нажмите
+справа.
- Заполните форму Создать ноду: внутреннее название, страну, Домен или IP сервера ноды и Node Port — порт, на котором нода принимает команды от панели.
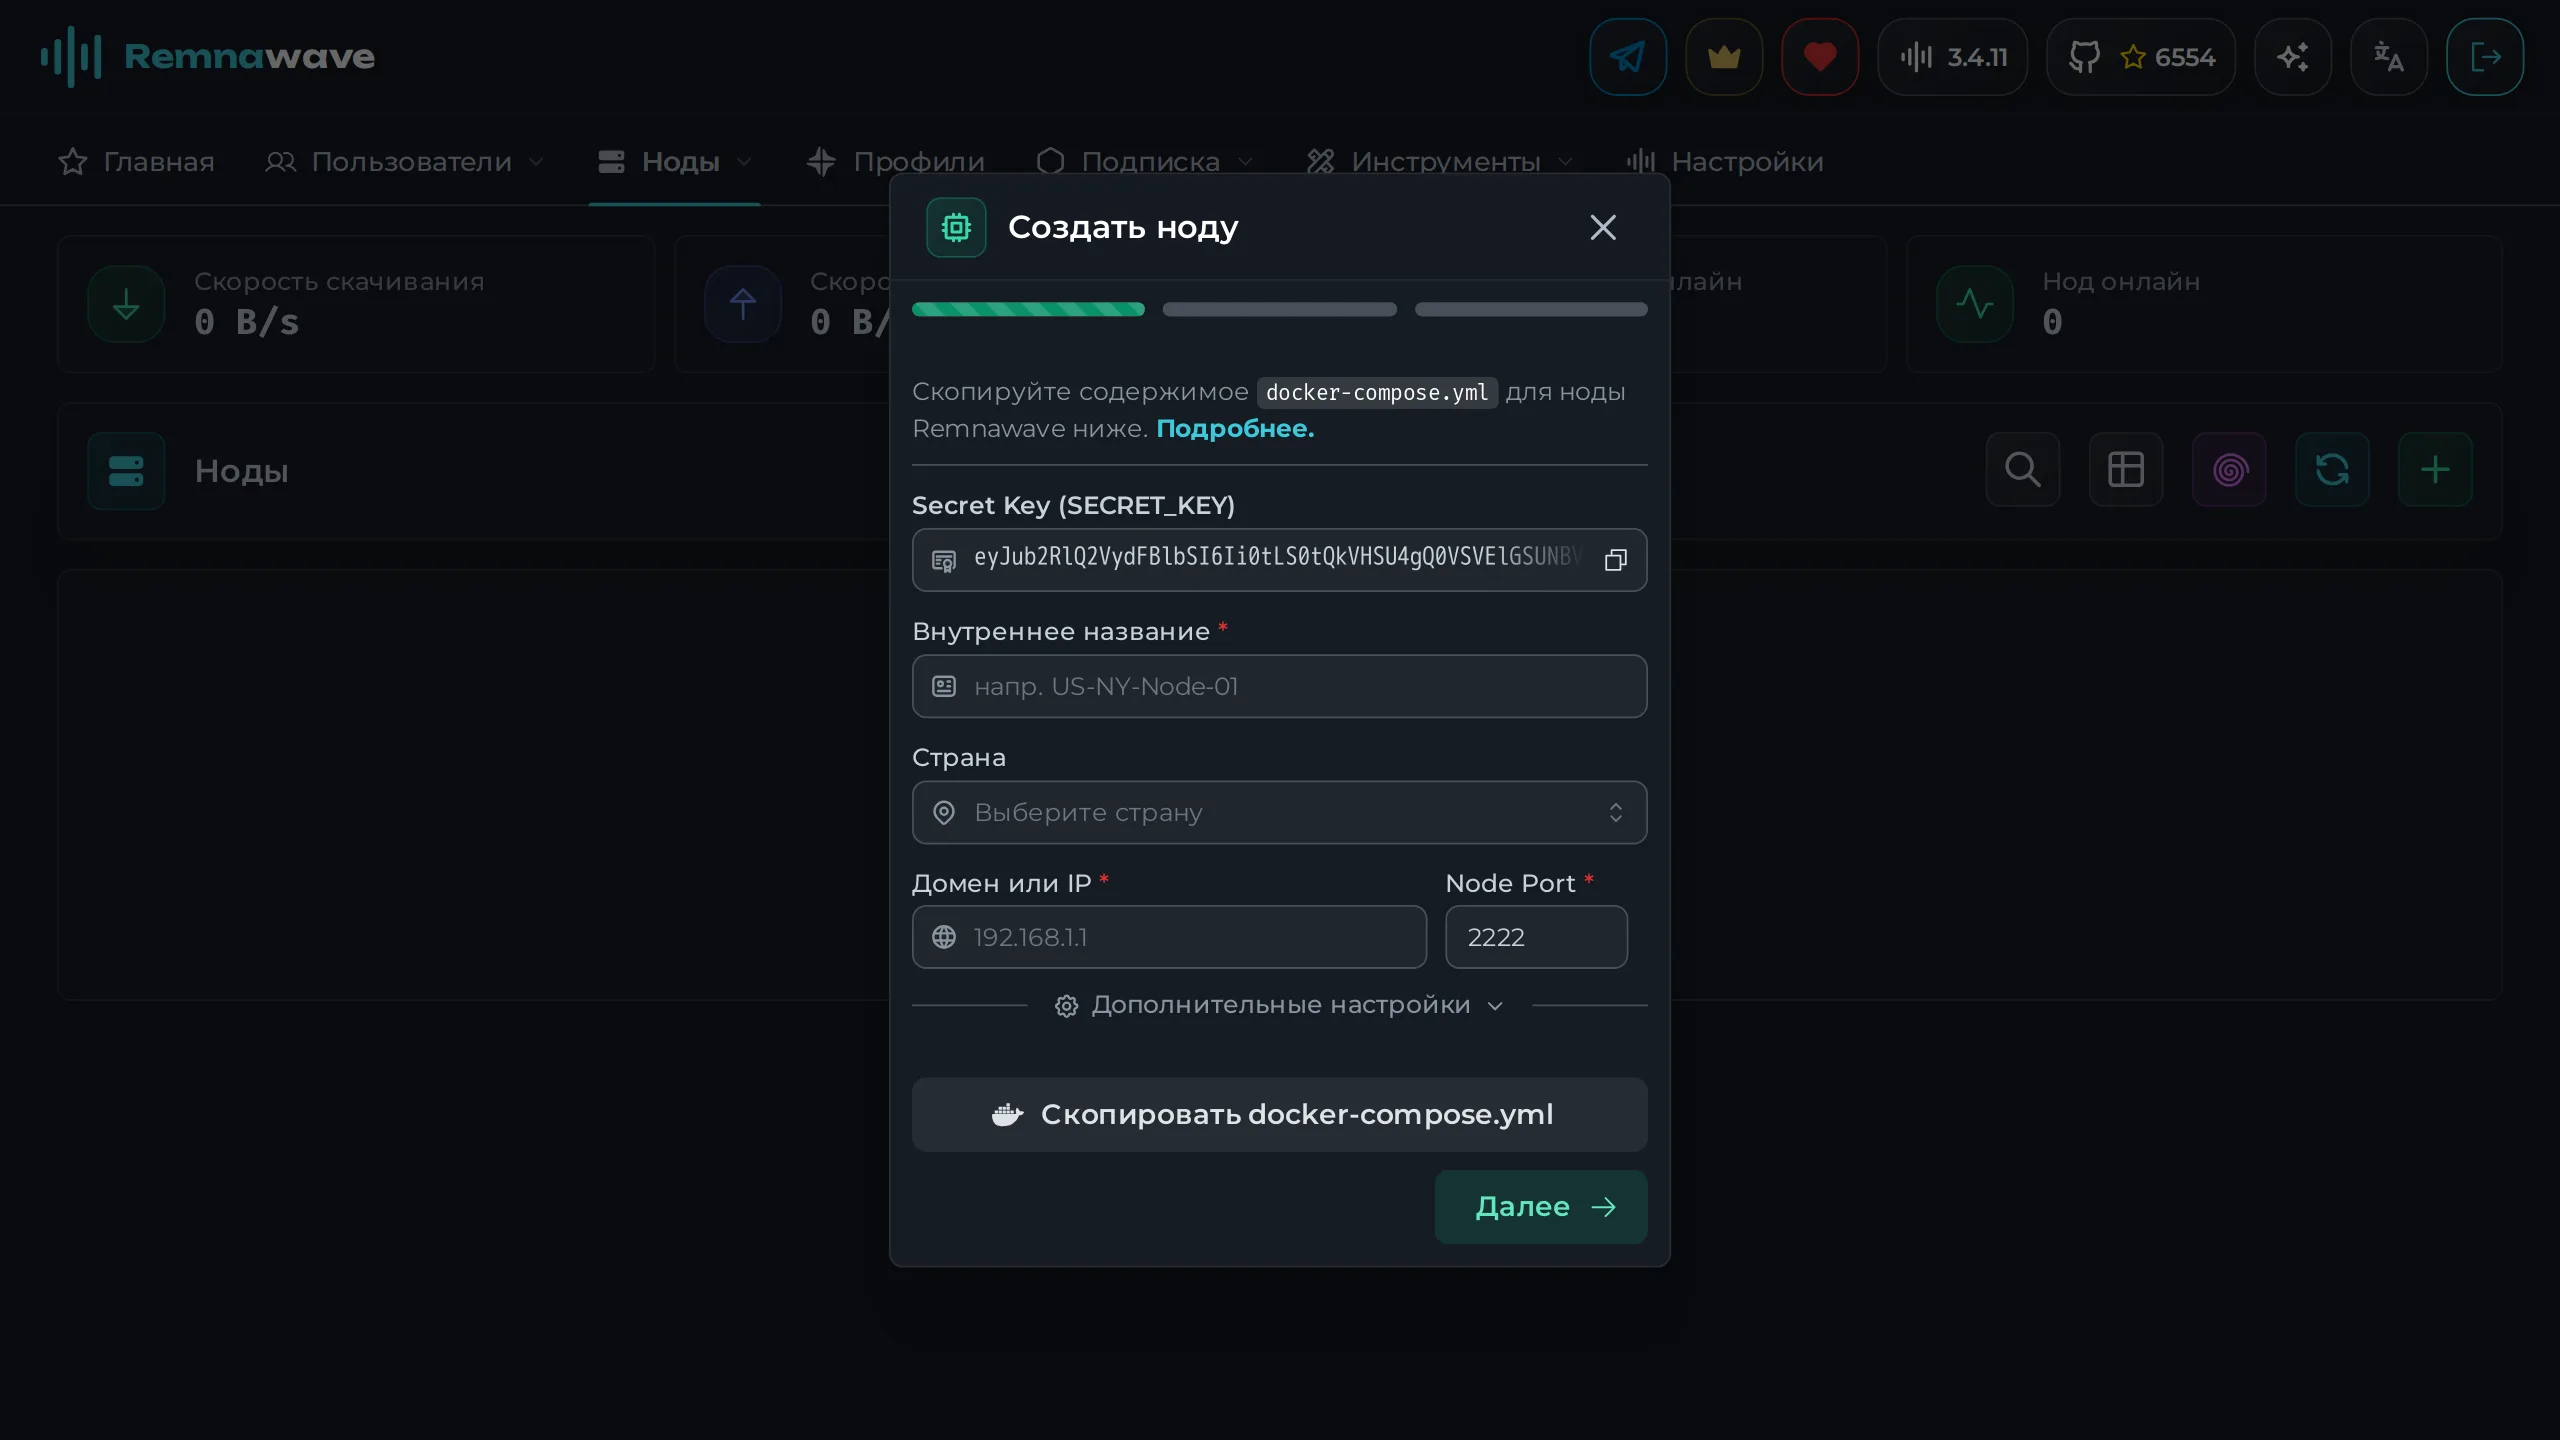
- Нажмите Скопировать docker-compose.yml, на сервере ноды выполните
nano docker-compose.ymlи вставьте скопированное. В файле уже естьNODE_PORTиSECRET_KEY, нода работает в режимеnetwork_mode: host. - Запустите ноду:
docker compose up -d && docker compose logs -f -t- В панели нажмите Далее, выберите профиль конфигурации и завершите создание ноды.
Порт ноды откройте только для IP панели:
ufw allow from IP_ПАНЕЛИ to any port 2222 proto tcpПодставьте свой Node Port вместо 2222. Порты inbound (например, 443 для VLESS Reality) откройте для всех.
Пользователи и подписки
Заголовок раздела «Пользователи и подписки»Основные разделы в верхнем меню панели:
| Раздел | Назначение |
|---|---|
| Профили (Config Profiles) | конфигурации Xray с inbound |
| Ноды (Nodes) | серверы с нодами |
| Подписка → Хосты (Hosts) | адреса и порты, которые увидит клиент в подписке |
| Пользователи → сквады (Internal Squads) | группы inbound, к которым получают доступ пользователи |
| Пользователи (Users) | пользователи, лимиты трафика и срок действия |
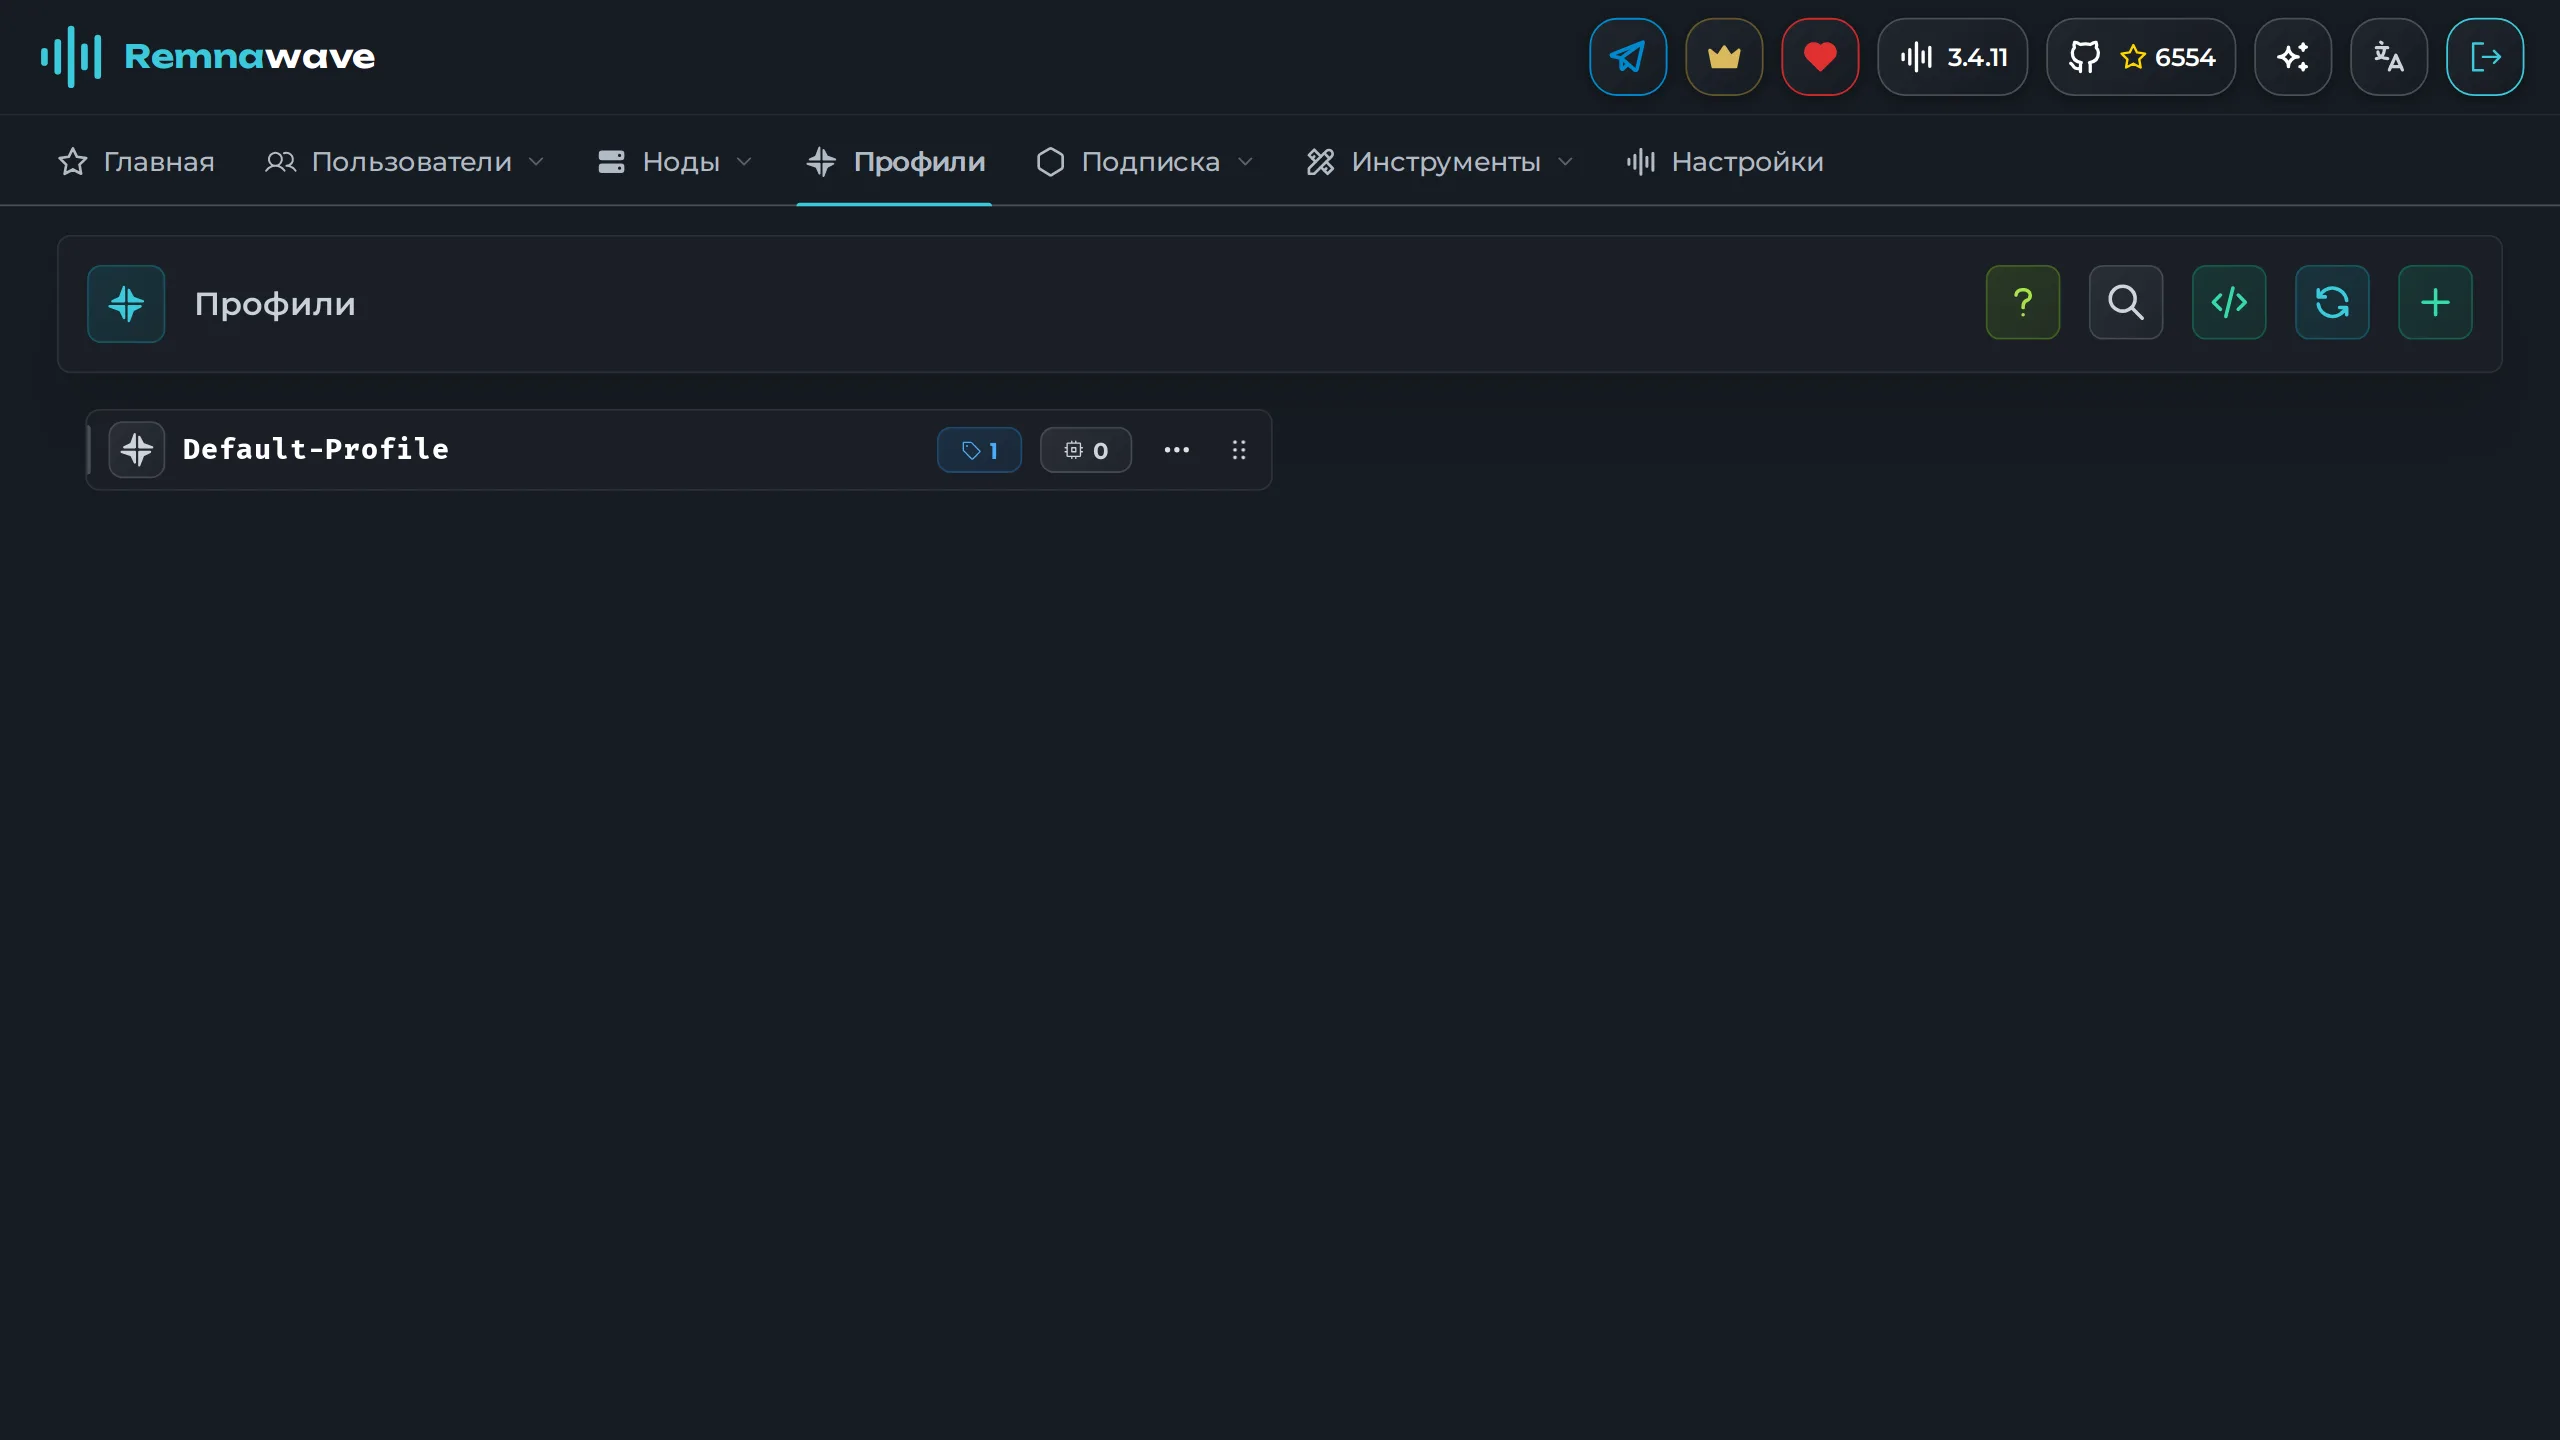
Порядок такой: профиль конфигурации с inbound, нода с этим профилем, host для inbound, squad с этим inbound, затем пользователь в squad. У пользователя появится ссылка подписки вида https://panel.example.com/api/sub/<shortUuid>. Её импортируют в клиент с поддержкой Xray.
Отдельная страница подписки
Заголовок раздела «Отдельная страница подписки»Чтобы не показывать клиентам домен панели, поставьте страницу подписки на свой поддомен. Создайте API-токен в Settings → API Tokens, затем:
mkdir -p /opt/remnawave/subscription && cd /opt/remnawave/subscriptionnano .envAPP_PORT=3010REMNAWAVE_PANEL_URL=http://remnawave:3000REMNAWAVE_API_TOKEN=ваш_токенdocker-compose.yml:
services: remnawave-subscription-page: image: remnawave/subscription-page:latest container_name: remnawave-subscription-page hostname: remnawave-subscription-page restart: always env_file: - .env ports: - '127.0.0.1:3010:3010' networks: - remnawave-networknetworks: remnawave-network: driver: bridge external: truedocker compose up -dДобавьте в Caddyfile блок для поддомена с reverse_proxy * http://remnawave-subscription-page:3010 и перезапустите Caddy. В .env панели поменяйте SUB_PUBLIC_DOMAIN=sub.example.com и перезапустите панель.
Обновление
Заголовок раздела «Обновление»Сначала обновляйте панель, потом ноды. Перед обновлением прочитайте changelog на docs.rw.
cd /opt/remnawave && docker compose pull && docker compose down && docker compose up -d && docker compose logs -fcd /opt/remnanode && docker compose pull && docker compose down && docker compose up -d && docker compose logs -fdocker image pruneВсё важное лежит в базе PostgreSQL и в файле .env:
docker exec remnawave-db pg_dump -U postgres postgres | gzip > /root/remnawave-db-$(date +%F).sql.gzcp /opt/remnawave/.env /root/remnawave-env-$(date +%F)Если вы меняли пользователя или имя базы в DATABASE_URL, подставьте свои значения. Храните копии вне сервера: бэкапы.
Частые проблемы
Заголовок раздела «Частые проблемы»| Симптом | Причина/решение |
|---|---|
| Домен панели не открывается | Нет A-записи или закрыты 80/443. Проверьте docker logs caddy и порты. |
| Caddy не получает сертификат | Домен ещё не указывает на сервер или порт 80 занят другим веб-сервером. |
| Панель перезапускается по кругу | Ошибка в .env. Смотрите docker compose logs remnawave, проверьте пароль в DATABASE_URL. |
| Нода в панели офлайн | Node Port закрыт файрволом для IP панели или SECRET_KEY скопирован не полностью. |
| Нода не стартует на сервере с панелью | Inbound на 443 конфликтует с Caddy. Перенесите inbound на другой порт. |
| В подписке нет серверов | Пользователь не добавлен в squad или для inbound не создан host. |
| Забыт пароль администратора | docker exec -it remnawave cli и сброс суперадмина. |
Дополнительно закройте панель: защита VPN-панелей, SSH-ключи, fail2ban.